RadioGeek
Начать с карты пути обращения
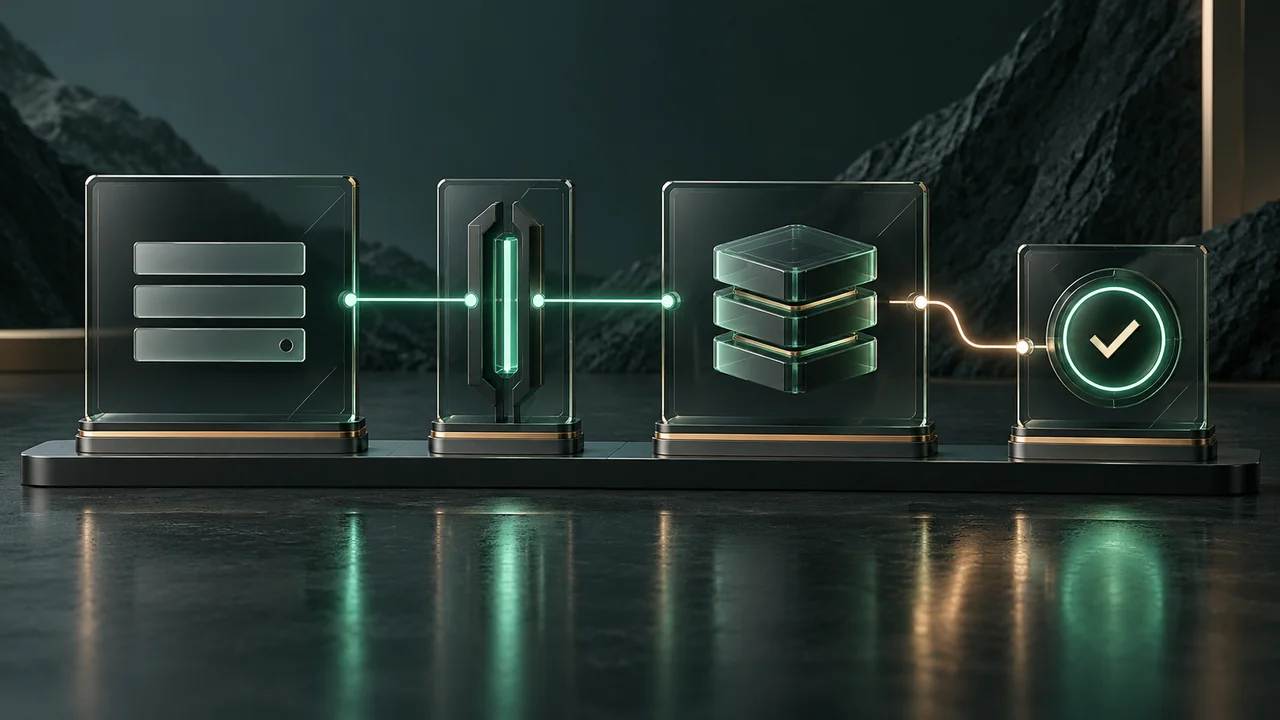
У простой формы могут быть разные получатели: почта, CRM, Telegram или внутренний сервис. Между кнопкой и человеком находятся проверки, API и внешняя доставка. Чтобы найти место сбоя, полезно сначала записать всю цепочку.
Форма → проверка данных → API → сохранённое обращение → уведомление → работа ответственного. Это предлагаемая схема для проектирования и проверки, а не утверждение о реализации любого сайта.
Интерфейс, обработчик и данные
Проверьте, какой серверный обработчик принимает обращение из формы, какие поля он проверяет и где сохраняет результат. Путь заявки должен связывать действие пользователя, серверную обработку и запись данных, которую можно найти после ответа.
Для своего сценария определите маршрут, правила доступа, ограничения запросов и состав данных, которые нужны получателю. Отдельно проверьте уведомление: успешное сохранение записи само по себе не подтверждает его доставку.
Разделить сохранение и уведомление
Для обращения полезен устойчивый идентификатор. По нему можно найти сохранённую запись и проверить попытки доставки уведомления, не распространяя текст сообщения по техническим журналам.
В проектируемом процессе уведомление можно повторить, если внешний сервис временно недоступен. При этом запись обращения остаётся точкой учёта. Необходимые сроки хранения, права доступа и порядок обработки определяются для конкретной организации.
| Ситуация | Что показать пользователю |
|---|---|
| Сохранение подтверждено | Обращение принято; идентификатор, если он предусмотрен |
| Сохранено, уведомление ожидает доставки | Обращение принято; внутренний статус доставки учитывается отдельно |
| Данные не прошли проверку | Какие поля исправить; введённый текст сохраняется в форме |
| Приём не удалось подтвердить | Неопределённость, сохранение текста и альтернативный контакт |
Как не спутать повтор с новым обращением
Повтор одной операции должен иметь определённое поведение. В HTTP это связано с идемпотентностью: повтор идентичного запроса сохраняет тот же предполагаемый эффект, что и одна операция. RFC 9110, раздел 9.2.2, описывает это свойство и условия автоматического повторения. Обычный POST сам по себе не гарантирует отсутствия дублей.
Для формы можно согласовать ключ попытки, который сохраняется при повторе. Сервер проверяет его вместе с содержимым, находит уже созданное обращение и возвращает его результат. Использование того же ключа для другого текста должно обрабатываться по явно определённому правилу. Уникальность и сохранение проверяются на сервере: отключённая кнопка в браузере не защищает от параллельных запросов.
Отдельный сценарий — сервер сохранил запись, но браузер не получил ответ. Система должна уметь проверить или безопасно повторить эту попытку. Это помогает показать честный статус вместо предположения, что обращение потерялось или успешно дошло.
Какие сценарии проверить
- Обычная отправка: найти обращение в месте учёта и проверить уведомление.
- Некорректное поле: увидеть понятную ошибку без потери остальных данных.
- Повторный клик: проверить, как система обрабатывает повтор и связывает его с исходной попыткой.
- Недоступный получатель уведомления: убедиться, что сохранённое обращение остаётся доступным ответственному.
- Оборванный ответ сервера: проверить честное состояние формы и возможность уточнить результат.
- Мобильная отправка: пройти тот же путь с реального пользовательского экрана.
Учебный пример: запрос сохранён, ответ пользователю потерян
Предположим, сервер записал обращение, но соединение оборвалось до ответа браузеру. Человек видит ошибку и нажимает кнопку повторно. Это учебная схема для проектирования проверки, не утверждение о конкретной системе.
- Первое действие получает идентификатор попытки. Сервер связывает его с сохранённой записью.
- При повторе с тем же идентификатором система возвращает результат прежнего обращения, если такой механизм предусмотрен и проверен.
- В тесте сопоставляют идентификатор попытки, номер обращения и число записей: повтор одной операции не должен незаметно создавать вторую.
- Уведомление проверяют отдельно. Сохранённая запись и попытка отправки письма ещё не подтверждают, что нужный человек получил сообщение.
Что показать пользователю и команде
Подтверждение должно объяснять наблюдаемое состояние: запись принята, повтор завершён тем же результатом или состояние требует уточнения. Для уведомления сохраняют доступное подтверждение и оставшиеся вопросы. Возможность безопасного повтора HTTP-запроса зависит от метода и реализации; идентификатор попытки сам по себе её не создаёт.
Принимать результат по всей цепочке
Для завершения этапа нужны не только скриншоты формы, но и результаты сценариев: где находится тестовая запись, кто её видит, что происходит при сбое и как повторяется доставка. Отдельно проверяется порядок работы человека с обращением: техническое уведомление само по себе не подтверждает ответ клиенту.
Такой разбор помогает обсуждать интеграцию предметно: какой участок уже работает, где теряется состояние и что именно должен изменить следующий этап.
Частые вопросы
Ответ HTTP 200 означает, что заявка доставлена?
Он означает успешный ответ на конкретный запрос согласно его реализации. Сохранение и доставка должны иметь явно определённое подтверждение.
Можно ли обойтись одним письмом?
Это зависит от требований. Если обращение существует только как отправленное письмо, нужно отдельно понимать, как обнаруживается сбой и где сохраняется исходное сообщение.
Повторная отправка всегда создаёт дубль?
Нет, но поведение нужно спроектировать и проверить. Сервер может распознавать повтор одной попытки по согласованному идентификатору.
Нужно ли собирать максимум данных в форме?
Начните с данных, необходимых для следующего действия: связи и описания задачи. Дополнительные материалы запрашиваются тогда, когда понятны их назначение и способ передачи.
Опишите путь обращения, ожидаемый результат и участок, который требует проверки. Открыть форму